El correu electrònic és un dels canals més utilitzats per compartir informació en l’entorn sanitari. Tanmateix, també és un dels vectors més habituals de fuga accidental de dades quan s’envia informació sensible a destinataris no autoritzats o amb mitjans sense protecció.
Per reduir aquest risc, Outlook permet aplicar un xifrat i altres proteccions abans d’enviar un missatge. Aquestes opcions ajuden a assegurar que el contingut només pugui ser llegit per les persones autoritzades i, en alguns casos, eviten a més que el missatge pugui reenviar-se o descarregar-se.
Per què convé xifrar un correu?
És molt recomanable xifrar un missatge quan conté dades personals, documentació administrativa, informes, llistes, credencials temporals o qualsevol altra informació que, si es divulgàs per error, podria afectar la confidencialitat, la privacitat o l’operativa del servei.
Així doncs, xifrar un missatge té els beneficis següents:
- Protegeix el contingut enfront d’accessos no autoritzats.
- Afegeix una capa extra de seguretat quan el correu surt de l’organització o arriba a destinataris externs.
- Ajuda a complir les polítiques de protecció de la informació i a reduir el risc d’exposició accidental.
- Permet aplicar restriccions addicionals, com impedir el reenviament o la descàrrega del contingut en determinats casos.
Com xifrar un correu a Outlook
A Outlook, una vegada redactat el missatge, es pot protegir el correu des de la barra superior. El menú mostrat en la captura permet seleccionar el nivell de protecció adequat abans de clicar en «Enviar».
Els passos a seguir són els següents:
Redactar un correu nou a Outlook.
- Anar a la barra superior del missatge i localitzar l’opció d'etiquetes de confidencialitat
- Seleccionar l’opció que correspongui en el desplegable.
- Revisar destinataris, assumpte i adjunts abans de la tramesa.
- Enviar el missatge una vegada aplicada la protecció.
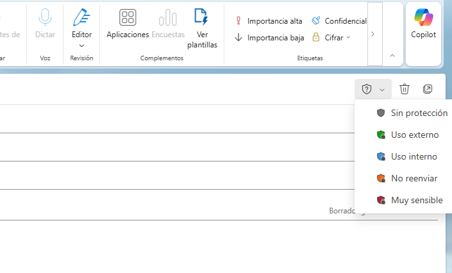
Figura 1. Establir el tipus d'etiqueta de confidencialitat
Què significa cada opció del menú?
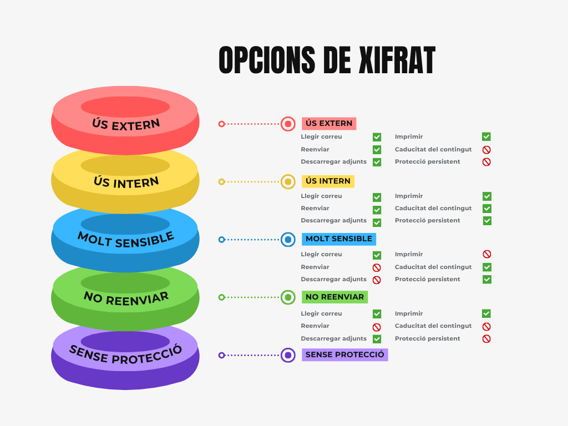
1. Ús extern
És l’opció més flexible de les tres. Protegeix el contingut del missatge perquè només el llegeixin els destinataris autoritzats, però manté una experiència d’ús més oberta. Sol ser adequada quan es necessita compartir informació sensible sense aplicar restriccions avançades, ja que permet respondre, reenviar, copiar, imprimir i descarregar adjunts, i pot emprar-se també amb destinataris externs quan l’operativa ho requereixi.
2. Ús intern
Està orientada a comunicacions internes. Permet que el missatge sigui llegit per personal de l’organització, però hi bloqueja l’accés d’usuaris externs. Habitualment es permet respondre i treballar amb el contingut dins de l’entorn corporatiu, tot i que el reenviament es limita a l’àmbit intern. Pot incloure protecció persistent i, segons la configuració, una caducitat opcional.
3. Molt sensible
És l’opció més restrictiva. S’ha d’emprar quan la informació tengui un nivell alt de sensibilitat o un impacte elevat en cas de divulgació. Normalment només hi poden accedir usuaris autoritzats, no se’n permet el reenviament i es restringeixen accions com copiar, imprimir o descarregar adjunts. A més, pot incorporar caducitat del contingut i una protecció persistent forta.
4. No reenviar
Xifra el missatge i afegeix una restricció específica per impedir que el destinatari el reenviï a altres persones. És una opció útil quan es necessita compartir informació sensible amb destinataris concrets, mantenint el control sobre la redistribució del contingut sense recórrer necessàriament a una etiqueta de classificació més alta.
No hi ha cap conjunt de permisos
El missatge s’envia sense aquesta protecció addicional. No s’ha de fer servir quan el contingut requereixi confidencialitat reforçada.
Bones pràctiques abans d’enviar
- Comprovau amb cura els destinataris, especialment si emprau llistes d’autocompletat.
- Evitau incloure dades sensibles en l’assumpte del missatge, perquè l’assumpte pot tenir menys protecció que el cos o ser visible en notificacions.
- Adjuntau-hi només la informació necessària i, quan escaigui, valorau també la protecció del document.
- No empreu comptes personals per trametre informació de treball o documentació sensible.
- Si el destinatari és extern, confirmau prèviament que podrà accedir al contingut protegit.
- Si teniu dubtes sobre la classificació de la informació, aplicau l’opció més restrictiva compatible amb la necessitat operativa i amb la normativa interna.
Què ha de tenir en compte el destinatari?
Quan el missatge protegit s’envia a destinataris externs o a clients de correu que no gestionen de la mateixa manera la protecció de Microsoft 365, la lectura pot requerir autenticar-se amb un compte autoritzat o emprar un codi temporal. Per això, és recomanable avisar prèviament el destinatari si es tracta d’una tramesa excepcional o urgent.
Passos habituals per obrir el missatge i els adjunts
- Si el destinatari empra Outlook podrà obrir el missatge directament. Outlook pot mostrar un avís o banner que indica que el missatge té permisos restringits. Després d’autenticar-se amb el seu compte, podrà llegir el correu i obrir els adjunts sempre que la política aplicada ho permeti.
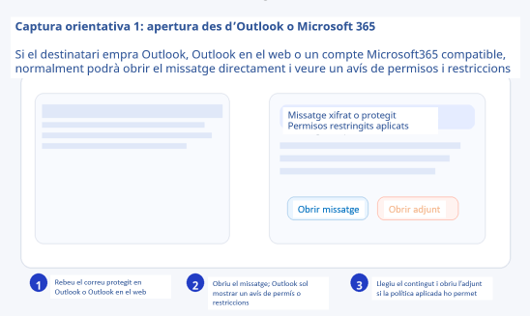
Figura 2. Flux per a destinataris que fan servir Outlook o Microsoft 365.
- Si el destinatari empra Gmail, Yahoo o un altre client de correu diferent, rebrà un correu amb un vincle per llegir el missatge. En clicar en «Llegir el missatge», s’obrirà el navegador i s’haurà d’identificar amb el compte autoritzat o sol·licitar un codi d’accés temporal (OTP). Aquest codi es rep a la mateixa bústia i s’ha d’introduir per poder accedir al contingut.
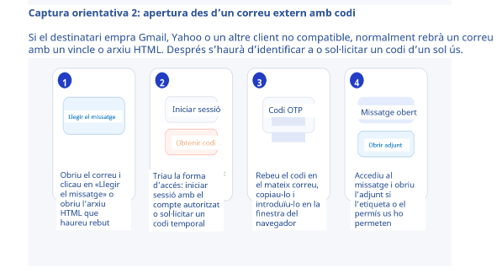
Figura 3. Flux per a destinataris externs o clients de correu no compatibles.
A la pràctica, el destinatari es pot trobar amb dos escenaris habituals:
Pel que fa als adjunts, el procés habitual és obrir primer el missatge i, a continuació, seleccionar l’arxiu adjunt. Si la política aplicada ho permet, l’arxiu es podrà obrir o descarregar. Si la política és més restrictiva (per exemple, «No reenviar» o etiquetes d’alta confidencialitat), algunes accions com descarregar, copiar o imprimir poden estar bloquejades per mantenir la protecció del contingut.
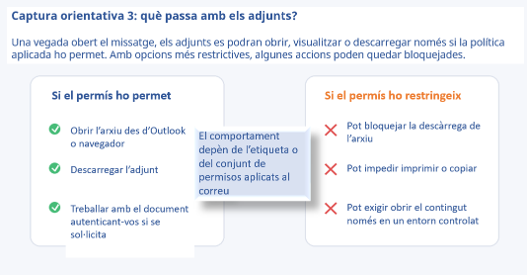
Figura 4. Què pot ocórrer en obrir adjunts protegits segons el permís aplicat.
Quan és especialment recomanable xifrar un missatge en l’entorn sanitari?
- En comunicacions que incloguin dades personals o documentació de caràcter confidencial.
- Quan es remetin informes, llistes, procediments, credencials temporals o documents interns sensibles.
- En intercanvis amb tercers quan la política de l’organització permeti l’enviament per correu i es requereixi reforçar la confidencialitat del contingut.
En qualsevol cas, l’ús del correu s’ha d’ajustar sempre a la normativa vigent i als procediments interns del servei. El xifrat és una mesura de protecció, però no substitueix la necessitat de verificar el destinatari, minimitzar les dades enviades i utilitzar el canal corporatiu adequat.
Conclusió
Xifrar un correu a Outlook és una mesura senzilla i eficaç per reduir el risc d’exposició d’informació sensible. Uns segons de revisió abans d’enviar-lo —comprovar destinataris, triar l’opció de protecció adequada i verificar els adjunts— poden evitar incidents de seguretat amb un impacte rellevant per a professionals, pacients i organització.
Si teniu dubtes sobre quina opció emprar o detectau un enviament erroni, contactau immediatament amb l’Oficina de Seguretat per mitjà dels canals interns establerts.